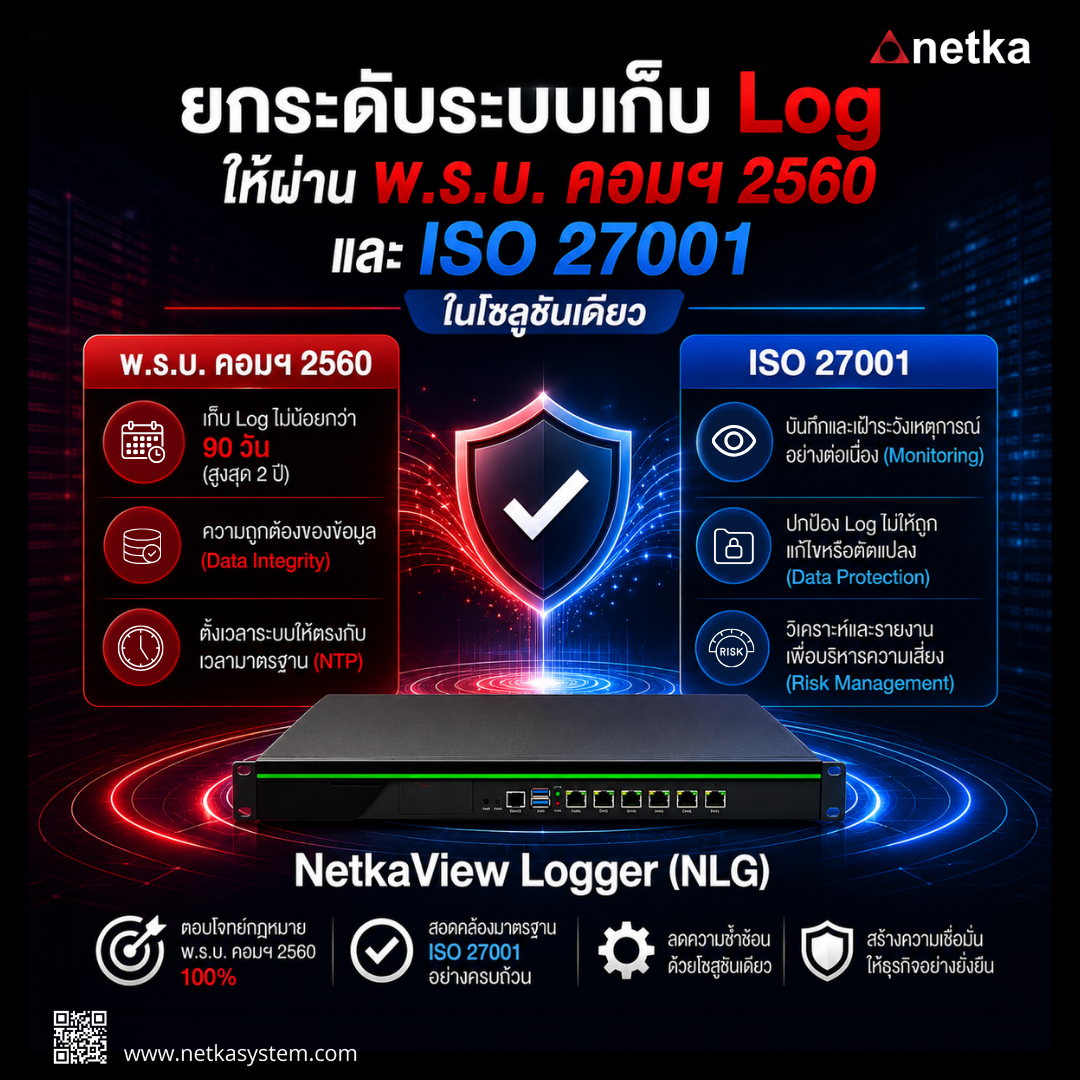
สำหรับองค์กรในปัจจุบัน “ความมั่นคงปลอดภัยไซเบอร์” (Cybersecurity) ไม่ใช่แค่เรื่องของฝ่ายไอทีอีกต่อไป แต่คือวาระระดับบอร์ดผู้บริหารที่ส่งผลโดยตรงต่อความเชื่อมั่นของธุรกิจ เมื่อพูดถึงการเก็บ Log (Log Management) องค์กรส่วนใหญ่มักนึกถึงการทำตาม พ.ร.บ. ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ (พ.ร.บ. 2560) เพื่อหลีกเลี่ยงโทษปรับ แต่สำหรับองค์กรที่ต้องการยกระดับตัวเองสู่สากล การมองเป้าหมายไปที่ มาตรฐาน ISO/IEC 27001 ไปพร้อมๆ กัน คือกลยุทธ์ที่ชาญฉลาดกว่า คำถามคือ เราจำเป็นต้องซื้อโซลูชันแยกกัน หรือวางระบบสองรอบเพื่อตอบสนองทั้งกฎหมายไทยและมาตรฐานสากลหรือไม่? คำตอบคือ “ไม่จำเป็น” หากคุณเลือกระบบจัดการ Log ได้อย่างถูกต้องตั้งแต่ต้น
จุดบรรจบระหว่าง “พ.ร.บ. คอมฯ 2560” และ “ISO 27001”
แม้จุดประสงค์ของการร่างกฎหมายและมาตรฐานสากลจะแตกต่างกัน แต่ในเชิงเทคนิคแล้ว ข้อกำหนดเรื่องการจัดการ Log ของทั้งสองฝั่งมีจุดซ้อนทับ (Overlap) กันอย่างมีนัยสำคัญ:
- พ.ร.บ. คอมฯ (พ.ร.บ. 2560): เน้นย้ำเรื่องการมีอยู่ของหลักฐาน โดยบังคับให้ผู้ให้บริการต้องเก็บข้อมูลจราจรทางคอมพิวเตอร์ (Logs) ไว้ไม่น้อยกว่า 90 วัน (หรือสูงสุด 2 ปี) โดยที่ Log นั้นต้องมีความถูกต้อง (Data Integrity) และต้องตั้งเวลาของระบบให้ตรงกับเวลามาตรฐาน (NTP Synchronization)
- ISO/IEC 27001 (Annex A – Logging and Monitoring): มองในมุมของการบริหารจัดการความเสี่ยงเชิงรุก บังคับให้องค์กรต้องมีการบันทึกเหตุการณ์ (Event Logs) การเข้าถึงระบบ การเฝ้าระวังความผิดปกติ และที่สำคัญคือ “ต้องปกป้องไม่ให้ Log นั้นถูกดัดแปลงแก้ไข”
เป้าหมายสูงสุดของทั้งสองมาตรฐานจึงเหมือนกัน นั่นคือ “การปกป้องหลักฐานดิจิทัลให้มีความน่าเชื่อถือที่สุด เมื่อเกิดเหตุการณ์ผิดปกติเช่นมีการรั่วไหลของข้อมูล (Data Breach) หรือ การโจมตีทางไซเบอร์ (Cyber Attack)”
ทำไมองค์กรถึงต้องการ Centralized Log Management?
การเลือกใช้ ระบบการบริหารจัดการจัดเก็บข้อมูลจราจรทางคอมพิวเตอร์แบบศูนย์กลาง หรือ Centralized Log Management นั้นมีประโยชน์ที่มากกว่าการทำตามกฎหมายแบบเดิมๆ:
1. Single Source of Truth (แหล่งข้อมูลจริงเพียงหนึ่งเดียว)
เมื่อถึงเวลาที่ Auditor (ผู้ตรวจสอบระบบ) เข้ามาตรวจประเมิน ISO 27001 หรือเมื่อเจ้าพนักงานต้องการข้อมูลตามกฎหมาย ทีม IT ไม่จำเป็นต้องค้นหาข้อมูล Log จากหลายแหล่ง ทั้งจาก Firewall, Server, Router หรือ Application ทีละระบบ การรวมศูนย์จะช่วยให้คุณสามารถดึงรายงาน (Report) ที่ครอบคลุมทุกระบบได้ในทันที
2. ตอบโจทย์ Data Integrity แบบครอบจักรวาล
พ.ร.บ. คอมฯระบุว่า Log ต้องไม่ถูกแก้ไข และ ISO 27001 ก็เน้นย้ำเรื่องการปกป้อง Log ระบบจัดเก็บ Log ที่มีมาตรฐานจะมีการทำ Data Hashing หรือ Encryption ตั้งแต่ต้นทาง รวมถึงมีระบบจัดการสิทธิ์เข้าถึง (Role-Based Access Control – RBAC) เพื่อให้มั่นใจว่าแม้แต่ System Admin ก็ไม่สามารถเข้าไปลบหรือแก้ไขข้อมูลใน Log เพื่อปกปิดความผิดได้ ซึ่งคุณสมบัตินี้สอบผ่านทั้ง พ.ร.บ. 2560 และ ISO 27001 แน่นอน
3. ยกระดับจากการ “เฝ้าระวังแบบตั้งรับ” สู่การ “เฝ้าระวังแบบเชิงรุก”
การเก็บ Log ไว้อย่างน้อย 90 วันอาจพอสำหรับกฎหมายไทย แต่ใน ISO 27001นั้นการเก็บอย่างเดียวอาจจะไม่เพียงพอแต่ต้องมีการ “Monitor” ด้วย ระบบ Log Management ที่ทันสมัยมักจะมาพร้อมกับ Dashboard การตั้ง Alert แบบ Real-time และมีความสามารถในการค้นหา (Indexing & Search) ที่รวดเร็ว ช่วยให้ทีม Security สกัดกั้นภัยคุกคามได้ก่อนที่จะลุกลาม
โซลูชันเดียวที่ตอบโจทย์ Double Compliance
หากคุณกำลังมองหาระบบที่ “ตัวเดียวจบ” ไม่ต้องติดตั้งซ้ำซ้อน NetkaView Logger (NLG) คือคำตอบที่ออกแบบมาเพื่อสถาปัตยกรรมไอทีระดับ Enterprise โดยเฉพาะ ด้วยคุณสมบัติที่เหนือกว่าการเก็บ Log ทั่วไป:

1. High Performance & Scalability
Netka NLG รองรับการรับข้อมูล Log ปริมาณมหาศาลต่อวินาที (High EPS) จากอุปกรณ์หลากหลายประเภท ไม่ว่าจะเป็น Firewall, Server, Network Devices หรือ Cloud Infrastructure เป็นต้น ช่วยให้องค์กรขนาดใหญ่ไม่ต้องกังวลปัญหาคอขวดเมื่อระบบมีการขยายตัว
2. Integrity & Security (ผ่านเกณฑ์ พ.ร.บ. 2560 100%)
ระบบมีกลไกการทำ Hashing เพื่อยืนยันว่า Log ที่ถูกจัดเก็บจะไม่สามารถถูกแก้ไขหรือลบได้ พร้อมระบบ NTP Synchronization ที่เชื่อมต่อกับเวลามาตรฐานสากล ทำให้หลักฐานดิจิทัลของคุณมีน้ำหนักและน่าเชื่อถือทั้งในทางกฎหมายและชั้นการตรวจสอบ Audit
3. Smart Search & Intuitive Dashboard
หัวใจของ ISO 27001 คือการ Monitoring สำหรับ Netka NLG เราเปลี่ยน Data มหาศาลให้กลายเป็น Insight ที่ดูง่ายผ่าน Dashboard ที่ทันสมัย (Modern UI) และระบบค้นหา (Search) ที่รวดเร็ว ช่วยให้ทีม IT ค้นหาสาเหตุของปัญหา (Root Cause Analysis) ได้ทันทีเมื่อเกิดเหตุการณ์ผิดปกติ (Incident)
4. Automated Compliance Reporting
ลดภาระงานเอกสารด้วยรายงานสำเร็จรูปที่ออกแบบมาเพื่อตอบคำถาม Auditor โดยเฉพาะ ไม่ว่าจะเป็นรายงานการเข้าถึงระบบที่ผิดปกติ หรือรายงานสถานะการจัดเก็บ Log ตามที่กฎหมายกำหนด
การทำ Compliance ไม่ควรเป็นเพียงการ “ติ๊กถูก” ลงในกระดาษ แต่คือกลยุทธ์ในการสร้าง “Digital Trust” การใช้ NetkaView Logger (NLG) คือการเปลี่ยนงบประมาณที่ต้องจ่ายเพื่อปฏิบัติตามกฎหมาย ให้กลายเป็นการลงทุนในโครงสร้างพื้นฐานที่ปกป้องธุรกิจ และสร้างความน่าเชื่อถือในระยะยาว
พร้อมยกระดับระบบ Log ของคุณหรือยัง?
สัมผัสประสบการณ์จัดการ Log ที่ง่ายและทรงพลังกว่าเดิม ติดต่อทีมผู้เชี่ยวชาญของเราเพื่อขอ Demo หรือปรึกษาการวางระบบให้สอดคล้องกับ ISO 27001 ได้แล้ววันนี้